A meglévő tesztkészletre épít
Nem kell új keretrendszer: a projekt saját tesztjei futnak, bármilyen eszközzel készültek – elég, ha egyetlen parancssori paranccsal indíthatók.
ITware · AI4TEST
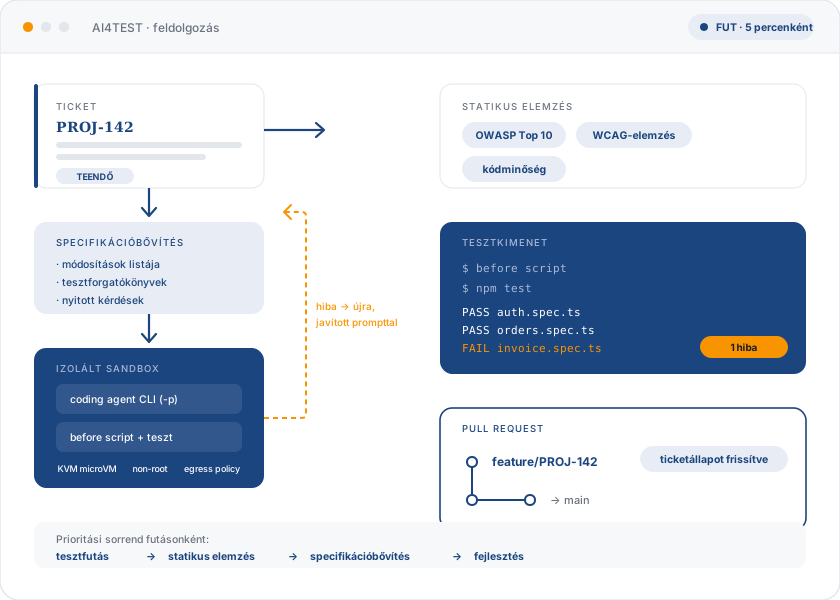
Az AI4TEST nemcsak kódot generál: elvégzi a specifikáció bővítését, megírja a módosítást, lefuttatja a projekt saját tesztjeit, és statikus elemzést is végez – mindezt izolált sandboxban, a végén nyitott pull requesttel és frissített ticketállapottal.
A kihívás
A rendszer a teljes kört lefuttatja: a specifikációt először kibővíti, és rákérdez arra, ami hiányzik belőle; a kódot izolált, eldobható microVM-ben írja és futtatja; a projekt saját tesztparancsával ellenőriz; hiba esetén a hibaüzenettel újrapróbálkozik; végül commitolja és pusholja a változást, majd pull requestet nyit.
A cél nem a gyorsabb kódgenerálás, hanem az, hogy a végén ellenőrzött, átnézhető változás álljon elő.
Miért az AI4TEST?
Az általános kódgeneráló eszközök a javaslatnál megállnak. Az AI4TEST a projekt saját tesztjeivel ellenőrzi a változást, izolált környezetben futtat, és csak átnézhető eredményt ad át.
Nem kell új keretrendszer: a projekt saját tesztjei futnak, bármilyen eszközzel készültek – elég, ha egyetlen parancssori paranccsal indíthatók.
Ha a teszt elbukik, a fejlesztés a hibaüzenettel kiegészítve újra lefut, pull request pedig csak sikeres eredményből nyílik.
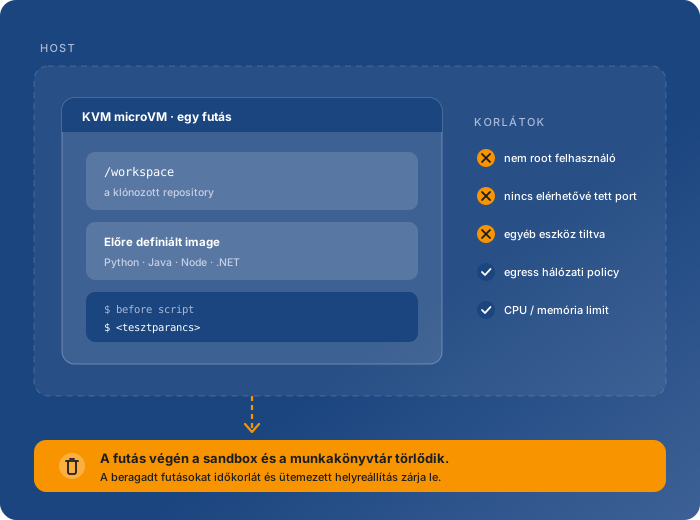
Minden futás saját microVM-ben fut, szűkített jogosultságokkal; a végén a sandbox és a munkakönyvtár is törlődik.
OWASP Top 10, WCAG és kódminőségi elemzések a ticketektől függetlenül is futtathatók, a projekt saját előírásaival együtt.
Kinek szól?
A folyamatos kiadások korában a kézi tesztelés és a tesztek karbantartása elviszi a QA-kapacitás jelentős részét. Az AI4TEST ezeknek a csapatoknak készül.
Szoftverfejlesztő cégek és enterprise IT
CI/CD-t használó szervezeteknek, ahol minden módosítást a projekt saját tesztjei igazolnak, mielőtt átnézik.
Agilis csapatok és fejlesztési ügynökségek
A ticketből tesztelt pull request lesz, a csapat pedig a kód átnézésére és a döntésekre koncentrálhat a rutinszerű fejlesztés és ellenőrzés helyett.
Banki, biztosítási és enterprise rendszerek
Legacy és modern rendszereket egyszerre üzemeltető szervezeteknek: izolált futtatás, nyomon követhető ticketállapotok és biztonsági elemzés minden változáshoz.
SaaS és saját terméket építő cégek
Saját digitális terméket fejlesztő vállalatoknak, amelyeknél a tesztelési kör határozza meg, milyen ütemben jelenhetnek meg az új funkciók.
Jellemzően velük egyeztetünk: QA-menedzserek, tesztmenedzserek, QA-mérnökök és CTO-k.
A futtató
A feldolgozást egy ütemezett futtató végzi, amely rendszeresen elindul, és futásonként egy feladatot hajt végre – mindig a legmagasabb prioritásút. Ha egy ügyfél egyenlege elfogyott, a feladatait állapotváltás nélkül átlépi, így azok feltöltés után ott folytatódnak, ahol abbamaradtak.
1. prioritás
A projekt saját automatizált tesztjeinek lefuttatása izolált konténerben, a beállított paranccsal.
2. prioritás
Biztonsági, akadálymentességi és kódminőségi vizsgálat – a ticketektől függetlenül, önállóan is indítható.
3. prioritás
A ticket leírásából bővített specifikáció: módosítási lista, tesztelési forgatókönyvek és tisztázandó kérdések.
4. prioritás
A választott coding agent meghívása a sandboxban, a rendszerprompttal és a ticket szövegével.
A rendszer ütemezetten ellenőrzi a feldolgozásra kész ticketeket, kiolvassa a leírást, és az állapotát „feldolgozás alatt” értékre állítja.
A projekt kiklónozása munkakönyvtárba, majd a tickethez tartozó branch létrehozása.
Izolált sandbox indul a munkakönyvtárral, a tickethez beállított AI-eszköz image template-jéből.
A kiválasztott agent hívása headless módban, a rendszerprompttal és a ticket szövegével. A strukturált kimenet alapján a tokenfelhasználás is rögzül.
Opcionális tesztfuttatás a beállított paranccsal. Hiba esetén a futtatás megismétlődik a javítandó hibaüzenettel kiegészített prompttal; ha a próbálkozási limitig sem sikerül, ezt a ticketen állapot és komment jelzi.
Siker esetén a változás commitolása és pusholása, pull request nyitása a branchről, és a ticket állapotának frissítése.
Tesztelés
A projekt tesztjei akkor illeszthetők be a folyamatba, ha egyetlen CLI-paranccsal lefuttathatók. A konténer leírásához három adat kell: a Docker image, a before scriptek és a tesztelési parancs.
Statikus elemzések
Az alábbi elemzések adott projektre vagy branchre, a ticketfeldolgozási folyamattól függetlenül is elindíthatók.
A kódbázis vizsgálata az OWASP Top 10 sebezhetőségi kategóriák alapján: a potenciális biztonsági rések azonosítása (injection, hibás hitelesítés, XSS és társaik) és javítási javaslatok.
A frontend kód vizsgálata a WCAG-irányelvek alapján: hiányzó ARIA-attribútumok, kontrasztproblémák, billentyűzet-navigációs hiányosságok azonosítása és javítási javaslatok.
Két forrás alapján: a projektben már konfigurált lint/style eszközök lefuttatása, vagy egy feltöltött szabálykészlet. Utóbbinál a rendszer nem próbálja kitalálni az eszközt – kizárólag a megadott szabálykészletet használja az elemzéshez.
Külön szolgáltatás veti össze a specifikációt a tényleges kóddal. Ez nem sandboxban fut, hanem közvetlen modellhívással, a projekt dokumentumaiból épített vektoros (RAG) kontextussal – így a válasz a projekt saját dokumentációjára támaszkodik.
Ha a repository tartalmaz agent-utasításokat vagy skilleket – például akadálymentességi, tesztelési vagy lokalizációs előírásokat –, a rendszer azokat is felhasználja.
Kutatási irány
A platform bővítésének egyik vizsgált lehetősége: a felhasználói felület tesztelése úgy, hogy kézzel csak a követelmények prózai leírását és az adatok sémáját írja meg valaki – a forgatókönyvet, a szelektorokat és a böngészőparancsokat a modell állítja elő az oldal élő akadálymentességi pillanatképéből. Ez a funkció még nem része a szolgáltatásnak.
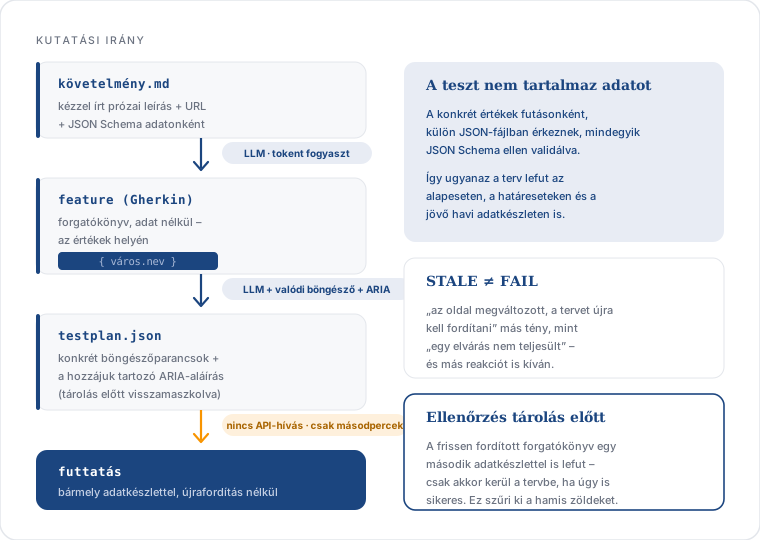
| Lépés | Bemenet → kimenet | Mit fogyaszt |
|---|---|---|
| Forgatókönyv-írás | prózai követelmény → forgatókönyv helyőrzőkkel | tokent |
| Fordítás | forgatókönyv + élő oldal → futtatható tesztterv | tokent és böngészőidőt |
| Futtatás | tesztterv + adatfájlok → pass / fail | csak másodperceket |
!A megközelítés kipróbálása során a legértékesebb eredmény nem egy zöld teszt volt, hanem egy valós alkalmazáshiba: egy hibaüzenet, amelyet a felületen keresztül egyáltalán nem lehetett előhívni. A cél kifejezetten az, hogy az ilyesmi kiderüljön, ne pedig az, hogy csendben zöld teszt szülessen.
Bevitel és integrációk
A repository URL megadása után a rendszer SSH-n klónoz, a pull requestet pedig az adott szolgáltatás REST API-ján hozza létre.
A platform saját Git-szerverrel rendelkezik: elég remote originként felvenni, és közvetlenül oda pusholni.
A kód ZIP-ként is feltölthető: a rendszer a beépített Git-szerveren létrehoz egy repositoryt, és egy háttérfolyamat importálja bele a tartalmat.
Hozzáférési token megadásával a rendszer listázza a ticketeket, kiolvassa a leírásukat, és a feldolgozás indításakor, majd a végén frissíti az állapotukat.
Külső rendszer nélkül is használható: korlátozott, rögzített állapotkészlettel – létrehozott, teendő, feldolgozás alatt, feldolgozott, és sikertelen, ha a beállított tesztelés elbukik.
Ticketenként állítható, melyik eszköz dolgozzon: helyben futtatott nyelvi modell vagy valamelyik felhőszolgáltatás parancssori ügynöke. A tokenfelhasználás mindegyiknél rögzül.
Technológia
Egyetlen alkalmazás, három szerepben futtatva – nincs külön worker alkalmazás. Az erőforrás-igényes és kockázatos feladatok mindig izolált sandboxban futnak.
PHP 8.4 / Laravel / Filament / Livewire alapú webalkalmazás: felhasználók, projektek, ticketek és rendszerbeállítások
HTTP kiszolgálás (FrankenPHP + Octane), ütemező, valamint Redis-alapú queue workerek
Ütemezett parancs, elosztott lockkal védve; futásonként egy feladat, szinkron végrehajtással
KVM-alapú microVM-ek a host Docker daemonján keresztül, konfigurálható erőforrás-limitekkel
PostgreSQL pgvector kiterjesztéssel (dokumentum-embeddingek), Redis (queue, cache, session, lock), objektumtároló a feltöltött fájloknak
Saját Git-szerver git+SSH klónozással, commit és push műveletekkel, REST API-n nyitott pull requestekkel; előttük reverse proxy
GYIK
Három dolog: a tesztek egyetlen CLI-paranccsal legyenek futtathatók, és meg kell adni a Docker image-et, a before scripteket és magát a tesztelési parancsot.
Nem. Csak előre definiált, saját készítésű image-ek választhatók, ezeken minden egyéb eszköz tiltott, a felhasználó nem root, port nem nyílik, és minden futás eldobható microVM-ben fut.
A futtatás megismétlődik, a prompt kiegészül a javítandó hibaüzenettel. Ha a beállított próbálkozási limitig sem sikerül, a ticket sikertelen állapotba kerül, és komment jelzi a hibát – pull request ilyenkor nem nyílik.
Ez a választott coding agenttől függ. Az alapértelmezett eszköz helyben futtatott nyelvi modellt használ, így a kód nem hagyja el az infrastruktúrát; a felhőalapú ügynökök választása esetén viszont igen. A döntés ticketenként meghozható.
A futtató az érintett feladatokat állapotváltás nélkül átlépi, tehát nem buknak el és nem vesznek el – feltöltés után ott folytatódnak, ahol abbamaradtak.
A leggyorsabb út egy bemutató és egy igényfelmérés: mely folyamatokat érdemes automatizálni, és mi az, amit érdemes emberi kézben hagyni.
Kapcsolat
Írja meg, milyen kódbázissal és milyen ticketkezeléssel dolgoznak – kollégáink bemutatják az AI4TEST-et, és javaslatot tesznek a bevezetés lépéseire.